Reconversion en cybersécurité : quel premier métier viser selon votre profil ?
Une reconversion en cybersécurité est possible sans diplôme informatique, mais elle demande un apprentissage ciblé. Surveiller des alertes, tester des applications ou accompagner une mise en conformité requiert des compétences différentes. Avant de choisir une formation, repérez un premier poste cohérent avec votre expérience, puis vérifiez ses prérequis et ses conditions de travail.
Partir de votre expérience plutôt que repartir de zéro
La cybersécurité protège les systèmes d’information, les données et les activités d’une organisation. Elle comprend des missions techniques, mais aussi des fonctions de gouvernance, de gestion des risques et de conformité, regroupées sous le sigle GRC. Savoir programmer n’est donc pas indispensable dans tous les métiers. Il faut toutefois comprendre les éléments que l’on cherche à protéger et la façon dont ils sont utilisés.
Une expérience en administration informatique facilite l’accès à la sécurité des systèmes et des réseaux. Le juridique, l’audit ou la qualité apportent des méthodes utiles pour analyser des risques et préparer des contrôles. Un parcours administratif, commercial ou marketing peut servir en sensibilisation et en coordination, à condition d’acquérir une culture informatique solide. Les compétences transférables sont un point de départ, pas un substitut aux connaissances du métier visé.
Les parcours observés illustrent cette diversité : 21 % des nouveaux entrants venaient notamment du juridique, de l’audit, de l’administratif, de la qualité, du marketing ou de la vente. Près de 30 % avaient 40 ans ou plus. L’âge n’interdit pas la reconversion, même si le temps d’apprentissage, le revenu pendant la formation et l’acceptation d’un statut junior doivent être anticipés. Un parcours déjà établi peut aider à comprendre les besoins d’une entreprise, mais il faut parfois accepter de reprendre au début dans une nouvelle spécialité.
Avant de payer une formation, cherchez à connaître le quotidien du poste. Demandez à un professionnel de décrire une tâche récente, son livrable et ses contraintes. Examiner un compte rendu d’incident anonymisé ou une grille de risques révèle davantage que le seul intitulé du métier. Cette démarche permet de distinguer l’intérêt pour le sujet de l’envie d’effectuer les tâches régulières qu’il implique, comme analyser des alertes ou documenter des procédures.
Comparer les métiers réellement accessibles au premier poste
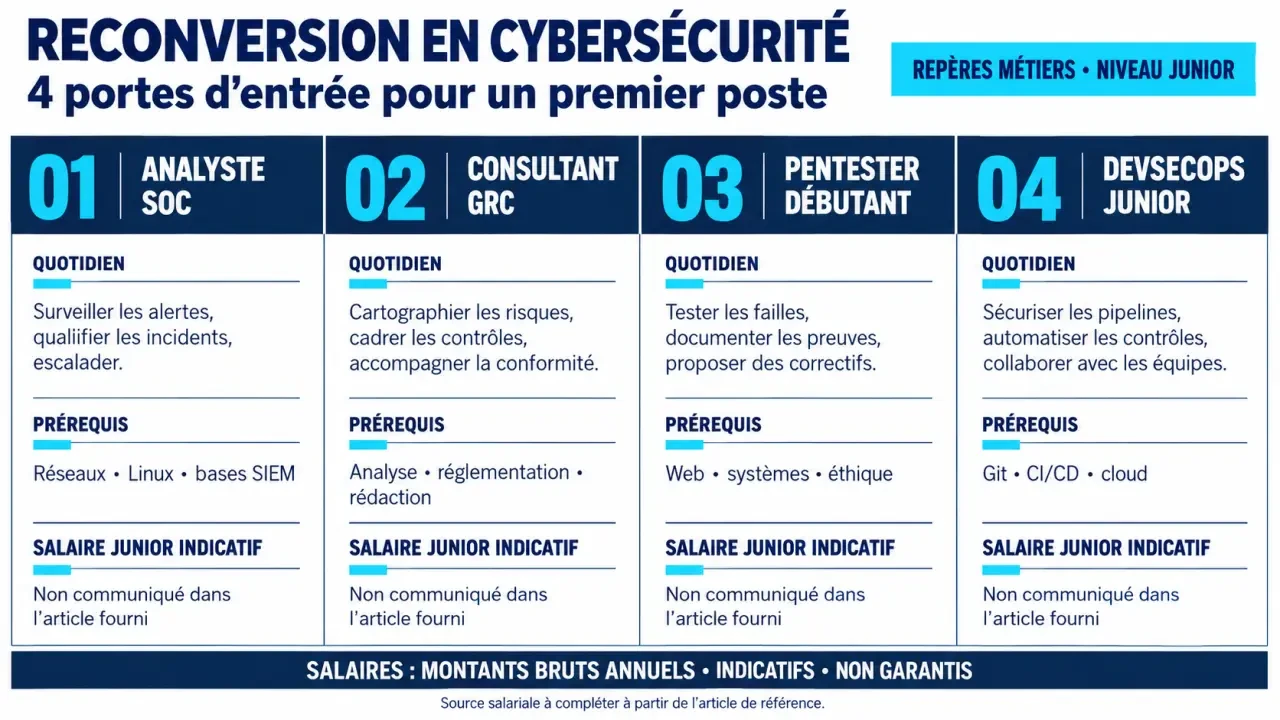
Un poste « junior » suppose déjà des bases opérationnelles. Le tableau donne des repères de rémunération en brut annuel, indicatifs et non garantis. La région, l’employeur, l’expérience antérieure et le périmètre des missions influencent les propositions. Ces fourchettes ne remplacent donc pas l’examen des offres correspondant à votre zone et à votre profil.
| Métier | Travail quotidien | Prérequis déterminants | Salaire junior indicatif |
|---|---|---|---|
| Analyste SOC | Examiner des alertes, analyser des journaux, transmettre les incidents | Réseaux, systèmes et méthode d’investigation | 35 000 à 42 000 € |
| Consultant GRC | Évaluer les risques, documenter les mesures, préparer des audits | Analyse, rédaction, compréhension du système d’information | 45 000 à 55 000 € |
| Pentester débutant | Rechercher des vulnérabilités et rédiger des recommandations | Bases techniques approfondies et pratique encadrée des tests | 42 000 à 50 000 € |
| DevSecOps junior | Intégrer des contrôles de sécurité aux développements et déploiements | Développement, automatisation et environnements cloud | 45 000 à 52 000 € |
Le SOC, ou centre opérationnel de sécurité, surveille les systèmes et traite les alertes. Le travail peut impliquer des horaires décalés. Le conseil demande des échanges avec les clients et des restitutions claires. Le pentest comporte aussi une part importante de rédaction : il ne se résume pas à découvrir des failles. Les recommandations doivent expliquer les risques et les corrections possibles. DevSecOps est généralement une transition plus cohérente pour un développeur ou un administrateur expérimenté que pour un débutant complet.
Les postes de RSSI et d’architecte sécurité demandent habituellement une expérience préalable. Ce sont des évolutions possibles, pas des débouchés automatiques après un cursus court. Sans bagage informatique, une fonction GRC junior peut être pertinente, mais elle n’est ni dépourvue de technicité ni accessible sur la seule aisance relationnelle. Il faut notamment comprendre l’organisation d’un système d’information pour évaluer les risques et discuter des mesures de sécurité.
Choisir une formation qui comble vos lacunes réelles
Construire un socle avant de se spécialiser
Pour une voie technique, apprenez le fonctionnement des réseaux, de Windows et Linux, des droits d’accès et des services courants. Ajoutez les principes de chiffrement, les pare-feu, la lecture des journaux et les scripts utiles à l’automatisation. Ces bases aident à comprendre ce qu’une alerte signale et à vérifier les éléments concernés avant de transmettre un incident.
Pour la GRC, travaillez l’analyse des risques, les politiques de sécurité et la protection des données, sans négliger l’architecture générale d’un système d’information. Vous devez pouvoir relier les règles et les mesures de contrôle aux outils, aux données et aux activités qu’elles concernent. Le niveau technique attendu varie selon le poste, mais comprendre le vocabulaire informatique facilite les échanges avec les équipes spécialisées.
La rigueur, la curiosité, l’anglais technique et la capacité à expliquer un problème comptent dans toutes les spécialités. Le travail implique souvent de décrire clairement une observation, ses limites et les suites à donner. Il faut aussi entretenir ses connaissances : les outils et les menaces évoluent après la formation. Pratiquer régulièrement aide à consolider les notions et à repérer les points qui restent à approfondir.
Distinguer format pédagogique et reconnaissance
Un cursus diplômant apporte une progression structurée ; la formation continue s’adapte aux actifs ; l’alternance combine apprentissage et expérience salariée. Un bootcamp intensif peut convenir à un profil déjà préparé. Des formations ciblées de 4 à 6 mois existent notamment en GRC et conformité, mais leur durée ne garantit pas l’autonomie professionnelle. Le contenu, les exercices pratiques et le niveau atteint à la sortie comptent autant que le calendrier annoncé.
Avant l’inscription, demandez un positionnement pédagogique, le détail des travaux pratiques et les résultats d’insertion sur les métiers visés. Vérifiez la certification annoncée dans le RNCP auprès de France Compétences. Les labels de l’ANSSI SecNumEdu, pour les formations initiales, et SecNumEdu FC, pour la formation continue, constituent d’autres repères à contrôler sur le site officiel de l’agence. Ils ne se confondent pas avec l’enregistrement au RNCP : vérifiez chaque élément selon sa fonction et le parcours concerné.
Comparez aussi les modalités concrètes : cours à distance ou en présentiel, temps de travail personnel, encadrement et accès à des exercices. Demandez quels projets vous pourrez présenter à un recruteur. Une formation adaptée doit vous rapprocher des tâches du poste ciblé, et pas seulement couvrir un programme général de cybersécurité.
Utiliser les certifications à bon escient
CompTIA Security+ peut structurer un socle généraliste. CEH concerne la sécurité offensive ; OSCP demande une pratique technique soutenue. CISA s’oriente vers l’audit, tandis que CISSP correspond plutôt à une trajectoire expérimentée. Vérifiez les conditions d’examen et d’obtention : réussir une épreuve et satisfaire aux exigences d’expérience ne sont pas toujours équivalents. Une certification complète un parcours, mais ne remplace ni les compétences démontrées ni les réalisations pratiques.
Choisissez-la en fonction du métier recherché et des exigences indiquées dans les offres. Accumuler des certifications sans pratique ciblée ne suffit pas à prouver que vous savez analyser un incident, conduire un test autorisé ou documenter un risque. Le bon ordre dépend de votre point de départ : consolider les fondamentaux peut être plus utile que viser immédiatement une certification avancée.
Sécuriser le financement et le temps disponible
Le coût réel comprend les frais pédagogiques, les examens éventuels, le matériel, les déplacements et une possible baisse de revenus. Comparez ce budget avec vos contraintes familiales et votre disponibilité hebdomadaire. Une formation à distance exige du travail personnel, au même titre qu’un parcours en présentiel. Prévoyez aussi du temps pour les exercices et la préparation des candidatures.
- CPF : vérifiez l’éligibilité exacte du parcours et le reste à charge applicable.
- Projet de transition professionnelle : si vous êtes salarié et éligible, étudiez avec Transitions Pro les conditions de financement et de rémunération.
- France Travail et aides régionales : faites examiner le projet avant toute inscription ; l’aide dépend du dossier et des dispositifs mobilisables.
- Alternance : vérifiez les conditions du contrat et la possibilité de trouver un employeur.
Le conseil en évolution professionnelle, ou CEP, offre un accompagnement gratuit pour clarifier le projet. Une VAE peut également être étudiée si votre expérience correspond à la certification recherchée ; elle ne dispense pas d’apprendre les compétences manquantes. Avant de choisir un dispositif, confirmez les critères d’accès et le calendrier avec l’organisme concerné. Obtenez les accords nécessaires avant de vous engager financièrement.
Préparer l’embauche dès le début du parcours
Les ESN, les cabinets de conseil, les banques, les industriels et les administrations emploient des spécialistes cyber. Les besoins de protection et les exigences liées à NIS2 ou DORA soutiennent les missions de sécurité et de conformité, sans garantir un recrutement immédiat des débutants. Certains emplois de la Défense ou des services publics comportent aussi des conditions d’accès particulières. Il faut donc vérifier les critères des postes qui vous intéressent, au lieu de supposer qu’ils sont identiques d’un employeur à l’autre.
- Analysez les offres locales : relevez les compétences récurrentes et distinguez les prérequis des compétences souhaitées.
- Produisez des preuves : réalisez une analyse de journaux dans un laboratoire, une revue de configuration ou un dossier de risques sur une entreprise fictive.
- Documentez votre démarche : présentez le problème, les vérifications effectuées, les limites de votre analyse et les recommandations.
- Ciblez une première expérience : recherchez une alternance, un stage encadré ou un poste informatique qui permette ensuite une mobilité vers la sécurité.
Les exercices offensifs doivent rester dans un environnement autorisé. Dans votre portfolio comme en entretien, expliquez votre raisonnement plutôt que d’accumuler des noms d’outils. Une analyse bien documentée montre ce que vous avez réellement fait et ce que vous en avez tiré. Le meilleur point de départ n’est pas nécessairement le poste le plus prestigieux : c’est celui pour lequel vous pouvez démontrer des compétences utiles et continuer à apprendre.
